

전문가, "공시보다 중요한 건 자발적 강화 노력"
[녹색경제신문 = 정수진 인사이트녹경 기자] 정보보호 공시 제도가 자율참여 방식으로 운영되고 있음에도 불구하고, 일부 증권사들이 적극적으로 공시에 나서며 ‘신뢰 경영’ 행보에 나서고 있다.
정보보호 역량을 외부에 공개함으로써 ESG(환경·사회·지배구조) 대응과 고객 신뢰 확보를 동시에 꾀하겠다는 전략으로 풀이된다. 특히 최근까지도 전산장애가 반복돼왔던 일부 증권사들이 공시에 앞장서면서 ‘자발적 신뢰 회복'의 일환으로 긍정적 평가를 이끌어 내고 있다.
16일 한국인터넷진흥원(KISA)에 따르면 ‘정보보호 공시 종합포털’에 참여한 증권사는 총 6곳이다. 한국투자증권, NH투자증권, 신한투자증권, 대신증권, SK증권, 토스증권 등이다. 이들 모두 법적 의무가 아님에도 자발적으로 공시 참여를 이어가고 있다.
가장 먼저 정보보호 공시에 나선 곳은 토스증권으로, 2021년 상장 직후부터 매년 공시를 이어오고 있다. 토스증권은 공시 참여 배경에 대해 "보안 투명성 확보와 고객 신뢰 제고를 위한 선제적 대응"이라고 설명했다.
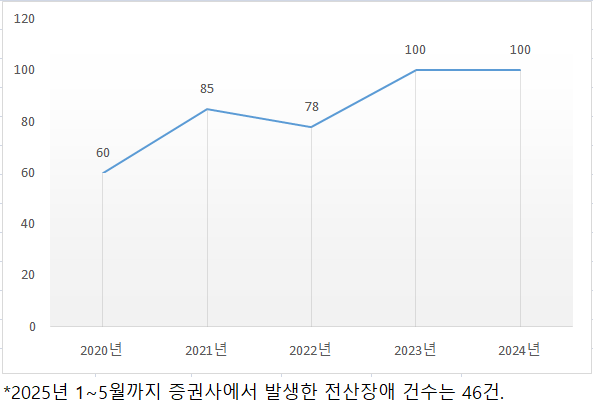
다만, 토스증권은 전산장애 이슈에서도 자주 언급돼 온 증권사다. 국회 정무위원회 소속 강민국 의원실이 금융감독원으로부터 제출받은 자료에 따르면 토스증권은 2022년과 2023년 각각 14건의 전산장애를 기록하며 2년 연속 ‘전산사고 최다 증권사’로 꼽혔다. 올해 상반기에도 3건의 전산장애가 추가로 발생한 것으로 나타났다.
토스증권 관계자는 "많은 개인투자자가 이용하는 플랫폼 기반 증권사라는 특성상 정보보호를 통해 고객과 높은 신뢰 관계를 쌓아가는 것이 중요하다고 생각해 선제적으로 많은 관심과 투자를 기울이고 있으며, 앞으로도 누구나 믿고 사용할 수 있는 증권사가 될 수 있도록 지속적으로 높은 수준의 정보보호 체계를 구축하고 발전시켜 나가고자 한다"고 말했다.
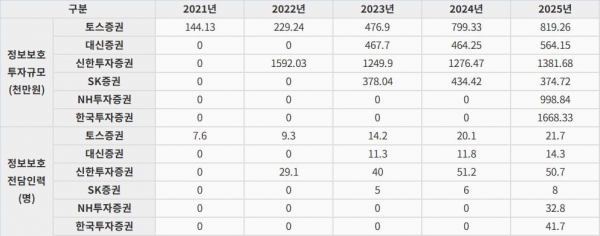
이어 "일부 전산장애는 외부 브로커 이슈로 인해 발생했으며, 복수 브로커 체계를 도입하고 IT 인프라 개선에도 투자를 확대하고 있다"고 말했다. 실제로 토스증권은 2024년 IT 투자에 약 680억원을 집행해 전년 대비 2배 이상 늘렸고, 올해는 1000억원 이상을 투입할 계획이다.
신한투자증권은 2022년부터, SK증권과 대신증권은 2023년부터 공시에 참여 중이다.
대신증권 관계자는 “고객 정보를 안전하게 보호하기 위한 차원에서 정보보호 공시에 참여했다”며 “신뢰받는 투자 환경 조성을 위해 지속적으로 노력 중”이라고 밝혔다.
신한투자증권 관계자는 "정보보호 관련 활동을 이용자 보호 및 알권리 차원에서 대외적으로 투명하게 공개하고 있다"며 "의무공시가 대상 기관이 아님에도 5년째 자율적으로 공시하고 있다"고 말했다.
올해는 대형사인 NH투자증권과 한국투자증권도 처음으로 관련 공시에 이름을 올렸다. 두 회사 모두 정보보호 역량 강화를 위해 1000억원 이상을 투입한 것으로 나타났다. 한국투자증권은 정보기술·보호 부문을 통틀어 1261억원을 집행했다. NH투자증권은 1321억원을 투입했다.
NH투자증권 관계자는 “5대 대형 증권사 중 최초로 정보보호 공시에 참여했다”며 “고객 정보보호와 내부 보안 수준 강화를 위한 투명성 확보 차원”이라고 말했다. 한국투자증권 관계자는 "최근 금융권 전반에 걸쳐 보안에 대한 중요성이 더욱 부각되는 가운데 선제적인 정보 공개를 통해 고객 신뢰 제고와 보안 경쟁력을 강화하겠다는 취지"라고 말했다.
SK증권의 경우 자기자본 1조원 미만의 중소형사임에도 불구하고 공시에 자발적으로 나서며 주목을 끌었다. SK증권 관계자는 “금융회사는 정보보호 공시 의무대상 업권은 아니지만, 보다 객관적인 기준에 따라 정보보호 활동 수준을 점검하고 외부 신뢰도를 높이기 위해 자발적으로 공시에 참여하게 됐다”고 밝혔다.
한영도 한에스엠연구장은 "금융기관이나 증권사에게 보안은 사실상 핵심 자산”이라며 “정부에서 일정한 가이드라인이나 공시 기준을 마련하더라도, 그건 최소한일 뿐이고 기업 스스로 보안을 강화해 나가지 않으면 존폐에 영향을 줄 수 있다"고 말했다.
이어 "정보보호 공시는 고객에게 ‘우리는 이만큼 신경 쓰고 있다’는 메시지를 주는 커뮤니케이션 수단일 수 있지만, 그 이전에 기업이 자발적으로 R&D를 하거나 기술 변화에 맞춰 계속 보안 수준을 높여가는 게 중요하다”고 설명했다. 그는 또 “전산장애와 보안은 분리하기 어렵고, 실제로 해킹에 의한 장애가 가장 큰 위협”이라며 “요즘은 해킹으로 시스템이 마비되는 경우가 많고, 금융권에선 그 파장이 훨씬 더 클 수 있다”고 덧붙였다.
정수진 인사이트녹경 기자 insight@greened.kr
