

- 화이트해커 모의 해킹과 KBDS 실시간 감시, 공격·방어 유기적 협업
- 신규 서비스부터 운영 전반 상시 점검…금융권 보안 모범사례 목표
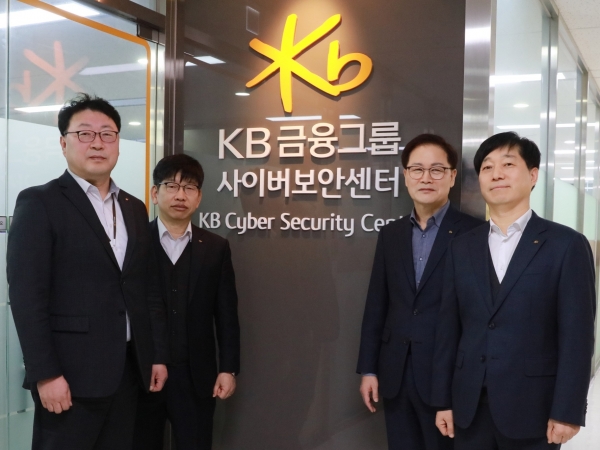
[녹색경제신문 = 나아영 기자] KB금융그룹이 국내 금융그룹 최초로 레드팀·블루팀 이중 보안체계를 갖춘 '그룹 사이버보안센터'를 공식 출범했다. 12개 계열사의 외부 침해 위협에 대해 공동대응 체계를 확립하고 24시간·365일 상시 모니터링한다.
6일 KB금융은 KB국민은행 여의도전산센터 동관에서 그룹 사이버보안센터 출범식을 열고 이날부터 센터를 본격 가동한다고 밝혔다. 랜섬웨어와 외부 해킹 등 사이버 위협이 인공지능(AI) 기반 자동화로 정교해지면서 개별 계열사 차원의 보안 대응만으로는 한계에 부딪혔다는 판단에서다. KB금융은 그룹 차원 통합 보안 체계 구축을 위해 지난해 말 지주 정보보호부를 기존 IT부문에서 준법감시인 산하로 이동하고 센터를 신설했다.
센터의 주요 업무는 크게 세 가지다. 먼저 12개 계열사의 외부 침해 위협에 대한 공동대응 체계를 확립한다. 아울러 그룹 공통 보안 프레임워크와 표준 보안정책을 수립하고, AI·가상자산 등 신기술 보안 위협을 연구·분석한다. 센터는 공격자 관점에서 취약점을 점검하는 '레드팀(사이버보안팀)'과 외부 침해위협을 탐지·차단하는 '블루팀(그룹 통합보안관제)'을 동시에 운영한다.
레드팀은 각 계열사의 화이트해커 인력을 투입해 비대면 앱·웹 모의 해킹과 침투 테스트를 반복한다. 모의 해킹으로 취약점을 사전 발굴하면, KB데이타시스템(KBDS)과 협업하는 블루팀이 24시간·365일 상시 모니터링으로 이상 징후 발생 시 즉각 보고·대응한다. 공격과 방어의 유기적 협업을 통해 사이버 침해위협을 선제적으로 검증하고 실전형 방어 역량을 강화할 수 있다는 게 KB금융 측 설명이다.
KB금융은 신규 서비스 출시 전 단계부터 핵심 서비스 운영 전반까지 상시 점검 체계를 가동한다. 잠재 보안 위협을 사전 차단하고 서비스 안정성을 강화한다는 방침이다. KB금융 관계자는 "사이버 위협은 금융산업 전체 신뢰를 좌우하는 핵심 과제가 됐다"며 "AI 등 디지털 신기술을 활용한 선제적 보안 체계를 구축해 금융권 보안 모범사례가 되도록 노력하겠다"고 말했다.
나아영 기자 financial@greened.kr
