

2300만명 고객 개인정보 유출...방화벽 설정 미흡으로 외부 침입 취약, 서버 계정정보(ID/PW) 관리 부실
향후 위탁 관리‧감독 철저 등도 포함해 3개월 내 재발방지 대책 수립
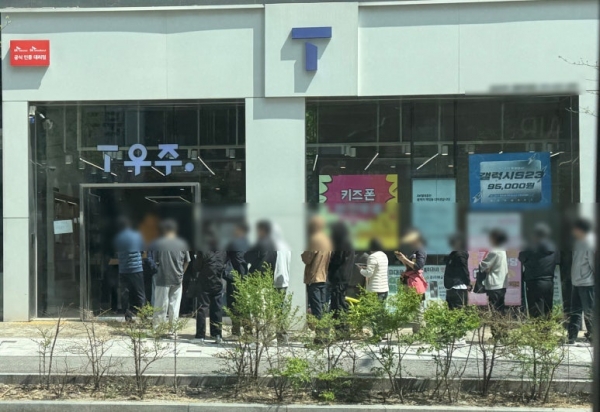
지난 4월 유심해킹 사태로 고객 2300만여명의 개인정보를 유출한 SK텔레콤에 개인정보보호위원회가 과징금 1348억원을 부과했다. 과징금 금액으로는 역대 최대다.
개인정보위는 27일 제18회 전체회의를 열고, 개인정보 보호 법규를 위반한 SK텔레콤에 대해 과징금 1,347억 9,100만 원과 과태료 960만 원을 부과하고, 전반적인 시스템 점검 및 안전조치 강화, 전사적인 개인정보 거버넌스 체계 정비 등 재발 방지를 위한 시정조치(안)을 의결했다.
개인정보위의 집중조사 TF 조사 결과 SK텔레콤의 LTE·5G 서비스 전체 이용자 23,244,649명*(알뜰폰 포함, 중복 제거)의 휴대전화번호, 가입자식별번호(IMSI), 유심 인증키(Ki, OPc) 등 25종의 정보가 유출된 것으로 확인됐다.
◇접근통제조치 소홀
또한 SK텔레콤은 기본적인 접근통제조차 이행하지 않아 인터넷과 내부망 사이의 보안 운영 환경이 해커의 불법적인 침입에 매우 취약한 상태로 관리·운영되고 있던 것으로 알려졌다.
SK텔레콤은 인터넷·관리·코어·사내망을 동일한 네트워크로 연결하여 운영하면서, 인터넷망(국내·외)에서 SKT 내부 관리망 서버로의 접근을 제한없이 허용했다.
또한, 관리망 서버는 이번 유출 사고가 발생한 HSS와 상호접속이 불필요함에도 이를 허용하여, 해커가 인터넷망에서 HSS까지 접속하여 HSS DB내 저장된 유심 정보 등을 외부로 전송하는 것이 가능했다.
또한, SK텔레콤은 침입탐지 시스템의 이상행위 로그도 확인하지 않았다. 특히 SK텔레콤은 지난 2022년 2월 해커가 HSS 서버에 접속한 사실을 확인했음에도 비정상 통신 여부나 추가적인 악성프로그램 설치 여부, 접근통제 정책의 적절성 등을 점검하지 않아, 이번 유출 사고를 사전에 방지할 기회를 놓친 것이 드러났다.
◇ 접근권한 관리 소홀
SK텔레콤은 그간 개인정보의 접근 권한 관리도 소홀한 것으로 밝혀졌다. 다수 서버(약 2,365개)의 계정정보(ID/비밀번호 약 4,899개)가 저장된 파일을 관리망 서버에 암호 설정 등 제한 없이 저장·관리하고, HSS에서 비밀번호 입력 등 인증 절차 없이 개인정보 접근이 가능했다.
결과적으로 해커는 획득한 계정정보를 활용하여 관리망 서버에 접속, 악성프로그램을 설치하고 HSS DB 내 개인정보를 조회·추출할 수 있었던 셈이다.
◇보안 업데이트 미조치 등
이번 사고에서 해커가 악성프로그램(BPFDoor) 설치에 활용한 운영체제(OS) 보안 취약점은 지난 2016년 10월에 이미 보안 경보가 발령됐고, 보안 패치가 공개된 사항이었다.
SK텔레콤은 이를 인지하고 있었음에도, 이후 11월 이러한 보안 취약점을 가진 OS를 그대로 설치했고 유심해킹 사태가 터진 올해 4월에도 보안 업데이트를 실시하지 않은 것으로 알려졌다.
또한, 최소 2020년부터 각종 상용 백신 프로그램은 해당 취약점의 실행을 탐지하고 있었으나, SK텔레콤은 올해 4월까지 이를 설치하지 않았을 뿐만 아니라 백신 미설치를 대체하는 보안 조치마저도 소홀히 했다. 이같은 소홀한 관리로 인해 결과적으로 이번 유출 사고를 막지 못한 셈이다.
개인정보위는 SK텔레콤의 유심정보를 비롯한 개인정보가 유출된 행위에 대해 과징금 1,347억 9,100만 원을 부과하는 한편, 정보 주체에 대한 유출 통지를 지연하여 신속한 피해 확산방지를 소홀히 한 행위에 대해 과태료 960만 원을 부과하기로 결정했다.
아울러, 유출 사고 재발 방지를 위해 이동통신 서비스 전반의 개인정보 처리 현황을 면밀히 파악하여 안전조치를 강화하고, 개인정보 보호책임자(CPO)가 회사 전반의 개인정보 처리 업무를 총괄할 수 있도록 거버넌스 체계를 정비할 것을 시정명령했다.
또한, 현재 일부 고객관리시스템(T World 등)에 대해서만 획득한 개인정보보호관리체계(ISMS-P) 인증 범위를 통신 이동통신 네트워크 시스템으로 확대하여 회사 시스템 전반의 개인정보 안전성 확보조치 수준을 제고하도록 개선을 권고했다.
[녹색경제신문 = 조아라 기자]
조아라 기자 lycaon@greened.kr
