

지난 19일 해킹 피해를 받은 SK텔레콤 이용자들의 불안감이 계속되고 있다. SK텔레콤은 일단 관련 피해가 아직까지 보고되지 않았고 이후 발생할 수 있는 불법적 시도에 대해 내부 시스템을 통해 관리 중이라는 입장이다.
그러나 휴대폰의 핵심 개인정보가 담긴 유심이 해킹 당했기 때문에 이용자들 사이에서는 ‘차라리 새 유심으로 바꾸자’는 움직임까지 발생하고 있다. SK텔레콤에서 해당 사태의 책임을 지고 모든 고객의 유심을 전부 변경해줘야 한다는 이용자들의 주장도 제기된다.
여기에 사태를 파악한 SK텔레콤이 선제적 조치로 내세운 ‘유심 보호서비스’의 경우 해외로밍 사용이 제한되기 때문에 해외 로밍 서비스 이용자의 경우 이같은 보호 조치도 받기 어렵다.
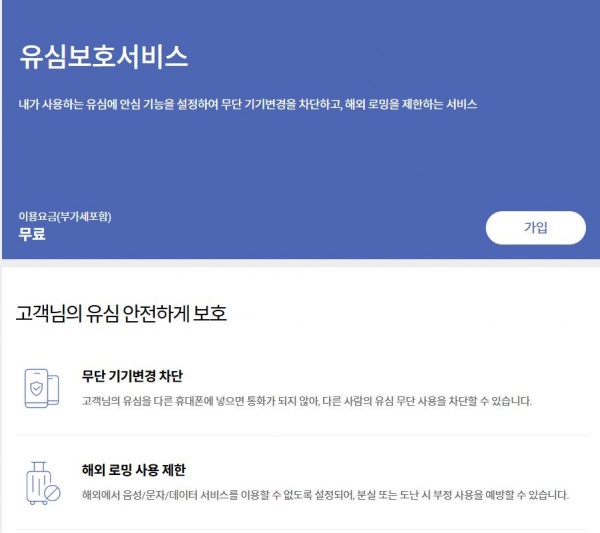
지난 19일 SK텔레콤이 해킹 소식을 알리며 모든 고객에게 가입하도록 안내하고 있는 ‘유심 보호서비스’는 유심에 안심 기능을 설정하여 무단 기기변경을 차단하고, 해외 로밍을 제한하는 서비스다.
이용자의 유심을 다른 휴대폰에 넣으면 통화가 되지 않아, 다른 사람의 유심 무단 사용을 차단할 수 있다. 여기에 해외에서 음성/문자/데이터 서비스를 이용할 수 없도록 설정되어, 분실 또는 도난 시 부정 사용을 예방할 수 있는 서비스다.
문제는 현재 해외로밍을 이용하고 있는 이용자들이다. 유심 보호서비스는 이용중임 로밍을 중단하고 가입할 수 있다. 그러나, 로밍이 불가피한 이용자로선 가입이 불가능해 보호조치를 받을 수 없는 상황이다.
이와 관련해 SK텔레콤 관계자는 “해외 로밍 이용 고객도 이용가능한 ‘유심 보호서비스’를 개발해 상반기에 내놓을 것”이라는 답변을 내놨다. 여기에 “유심복제와 같은 불법적 정황이 발생했을 경우 회사 내부 시스템에서 탐지해 자동으로 중지되도록 하고 있다”는 설명을 덧붙였다. 내부 시스템으로 불법 시도를 막을 순 있지만 선제적 조치는 불가능하다는 얘기다.
일각에서는 이미 유심 정보가 해킹당했으니 유심 보호서비스가 무용하다는 주장도 제기된다. 이같은 주장에 대해 SK텔레콤은 “전혀 사실이 아니다”라고 답변했다. 이 관계자는 “유심 보호 서비스는 해당 유심이랑 사용중인 스마트폰 단말기를 완전히 확정을 지어 해당 단말기 외에 다른 단말기을 완전차단하는 시스템”이라면서 “유심을 복제해서 해킹한다고 해도 시스템상 페어링되어 있는 단말기 이외의 다른 단말기는 사용이 불가능하다”라고 설명했다.
한편, 전 고객 유심 교체 가능성에 대해서는 아직까지 정해진 계획이 없는 것으로 보인다. 유심 원가를 1000원이라고 가정하면 SK텔레콤이 가입 고객 전원인 2300만명의 유심 교체하는 데 드는 비용은 약 230억원이다. LG유플러스의 경우 지난 2023년 디도스 해킹 공격 당시 유심 무료 교체에 약 24억원을 쓴 것으로 알려졌다.
SK텔레콤은 해킹 규모와 사고원인 조사 중에 들어간 상태다. 진상조사 이후 고객 보상안 등이 제시될 것으로 전망된다.
[녹색경제신문 = 조아라 기자]
조아라 기자 lycaon@greened.kr
