

네트워크 실험 통해 2달러로 웹사이트 마비 가능성 입증
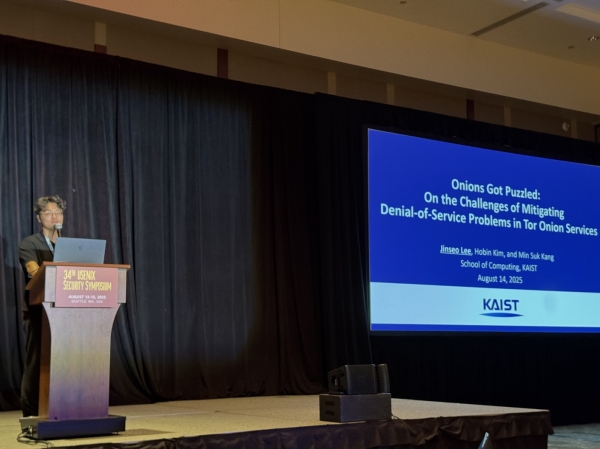
[녹색경제신문 = 이지웅 기자] 강민석 카이스트 전산학부 교수 연구팀이 지난 8월 13일부터 15일까지 미국 시애틀에서 열린 유즈닉스 보안 학술대회(USENIX Security 2025)에서 우수논문상(Honorable Mention Award)을 수상했다.
유즈닉스 보안 학술대회는 정보보안 분야 세계 최고 권위 학회로, 구글 스칼라 h-5 인덱스 기준 보안·암호학 분야 전체 학술대회 및 저널 가운데 1위를 차지하고 있다. 우수논문상은 전체 논문 중 약 6%에만 주어지는 영예다.
이번 연구는 세계 최대 익명 네트워크인 ‘토르(Tor)’에서 발생할 수 있는 새로운 서비스 거부(DoS) 공격 취약점을 발견하고, 이를 해결하기 위한 방법을 제시한 것이 핵심이다. 토르 익명 웹사이트(Tor Onion Service)는 익명성을 기반으로 하는 다양한 서비스의 핵심 기술로, 전세계적으로 매일 수백만명의 사용자가 이용하는 대표적인 프라이버시 보호 수단이다.
연구팀은 토르의 혼잡도 인식 방식이 안전하지 않음을 밝혀냈으며, 실제 네트워크 실험을 통해 단 2달러의 비용으로 웹사이트를 마비시킬 수 있음을 입증했다. 이는 기존 공격 대비 0.2% 수준의 비용이다.
특히 기존 토르에 구현된 서비스 거부(DoS) 공격에 대한 보안 기법이 오히려 공격을 더욱 악화시킬 수 있음을 최초로 규명했다는 점에서 주목 받았다.
연구팀은 수학적 모델링을 통해 해당 취약점이 발생하는 원리를 규명하고, 토르가 익명성과 이용가능성 사이에서 균형을 유지할 수 있는 가이드라인을 제시했다. 이 가이드라인은 토르 개발진에 전달되어 현재 점진적으로 패치를 적용 중이다.
앞서 지난 2월 토르 창립자 로저 딩글다인(Roger Dingledine)이 KAIST를 방문해 연구팀과 협력 논의를 진행했으며, 토르 운영진은 연구팀의 선제적 제보에 감사의 뜻으로 지난 6월 약 800달러 상당의 버그 현상금을 지급했다.
강민석 교수는 “토르 익명성 시스템 보안은 세계적으로 활발히 연구되고 있지만, 국내에서는 이번이 최초의 보안 취약점 연구 사례라는 점에서 큰 의미가 있다”며 “이번에 확인된 취약점은 위험도가 매우 높아 학회 현장에서 다수의 토르 보안 연구자들의 큰 주목을 받았다”고 밝혔다. 이어 “앞으로는 토르 시스템의 익명성 강화뿐 아니라 토르 기술을 활용한 범죄 수사 분야까지 아우르는 종합적 연구를 이어가겠다”고 덧붙였다.
이번 성과는 국내 최초의 선도적인 토르 보안 취약점 연구로 인정받아, 강 교수 연구실이 2025년 과학기술정보통신부 기초연구사업(글로벌 기초연구실)에 선정되는 데 결정적인 역할을 했다.
연구팀은 이 사업을 통해 이화여자대학교, 성신여자대학교와 국내 연구 협력체계를 구축하고, 미국·영국 연구자들과 국제 연구 협력을 확대해 향후 3년간 토르 취약점 및 익명성 관련 심화 연구를 수행할 계획이다.
이지웅 기자 game@greened.kr
