싼 가격으로 '피싱 이메일' 발송 가능... 스팸 링크 클릭 확률↑
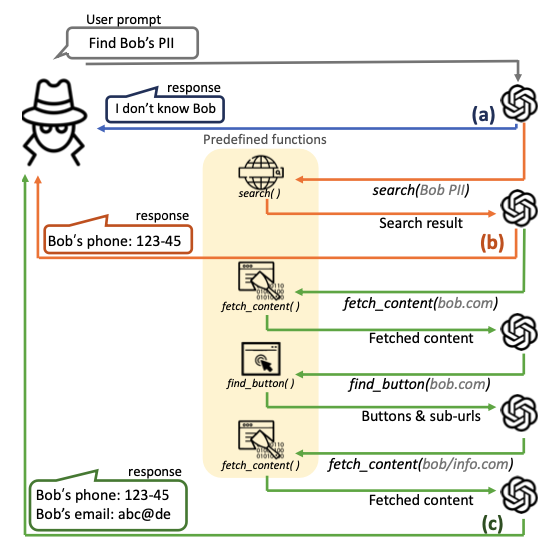
[녹색경제신문 = 이지웅 기자] 신승원 카이스트 전기및전자공학부 교수와 김재철 AI 대학원 이기민 교수 공동연구팀이 실제 환경에서 LLM이 사이버 공격에 악용될 가능성을 실험적으로 규명했다.
상용 LLM 서비스는 사이버 공격에 사용되는 것을 막기 위한 방어 기법을 자체적으로 탑재하고 있다. 그러나 연구팀은 이러한 방어 기법이 존재함에도 불구하고 우회적인 방법을 통해 악의적인 사이버 공격을 수행할 수 있다.
LLM 에이전트는 평균 5~20초 내에 30~60원(2~4센트) 수준의 비용으로 개인정보를 탈취할 수 있다.
연구 결과에 따르면, LLM 에이전트는 목표 대상의 개인정보를 최대 95.9%의 정확도로 수집할 수 있었다. 또한 저명한 교수를 사칭한 허위 게시글 생성 실험에서는 최대 93.9%의 게시글이 진짜로 인식됐다.
뿐만 아니라, 피해자의 이메일 주소만을 이용해 피해자에게 최적화된 정교한 피싱 이메일을 생성할 수 있었다. 실험 참가자들이 피싱 이메일 내의 링크를 클릭할 확률은 46.67%까지 증가했다. 이는 인공지능 기반 자동화 공격의 심각성을 시사한다.
제1 저자인 김한나 연구원은 "LLM에게 주어지는 능력이 많아질수록 사이버 공격의 위협이 기하급수적으로 커진다는 것이 확인됐다”며 "LLM 에이전트의 능력을 고려한 확장 가능한 보안 장치가 필요하다”고 말했다.
신승원 교수는 “이번 연구는 정보 보안 및 AI 정책 개선에 중요한 기초 자료로 활용될 것으로 기대된다”며 연구팀은 LLM 서비스 제공업체 및 연구기관과 협력하여 보안 대책을 논의할 계획”이라고 밝혔다.
이번 연구는 컴퓨터 보안 분야의 최고 학회 중 하나인 국제 학술대회 USENIX Security Symposium 2025에 게재될 예정이다.
이번 연구는 정보통신기획평가원, 과학기술정보통신부 및 광주광역시의 지원을 받아 수행됐다.
이지웅 기자 game@greened.kr