

메일 내 첨부파일 및 URL 실행 시 피싱 사이트로 연결
[녹색경제신문 = 문슬예 기자] 안랩이 유명 기업 및 기관을 사칭한 피싱 메일과 관련해 사용자 주의를 당부했다. 연말연시에 발생할 수 있는 내용의 메일로 계정 탈취를 시도하는 등의 수법이다.
이번 사례에서 공격자는 유명 항공사·기관·대형병원 등을 사칭해 화물 배송이나 공과금 납부, 건강 지원금 신청 등 연말연시에 자주 발생할 수 있는 내용으로 피싱 메일을 유포한 것으로 알려졌다. 메일은 피싱 사이트로 연결되는 악성 첨부파일 및 URL을 통해 피해자의 계정 탈취를 시도했다.
특히 안랩은 “피싱 메일의 문장이 자연스럽고, 이미지 속에 악성링크를 다중으로 숨기는 등 고도화된 수법을 사용하고 있어 사용자의 각별한 주의가 필요하다”고 당부했다.
먼저 물류 배송량이 증가하는 연말연시를 틈타 유명 항공사를 사칭한 피싱 공격 사례가 드러났다.
공격자는 ‘화물 도착 안내, 주문 배송 일정’이라는 제목으로 불특성 다수 기업·사용자에게 피싱 메일을 발송하고, 메일 본문에는 ‘물품 수령 가능 여부를 확인해 달라’는 내용을 적어 사용자가 배송 정보 조회를 위해 첨부파일을 클릭하도록 유도했다.
사용자가 첨부파일을 실행하면 항공사의 웹사이트를 모방한 가짜 로그인 페이지가 나타난다. 사용자가 자신의 계정 정보를 입력하고 ‘명세서 확인하기’ 버튼을 누르면, 해당 정보는 공격자의 C2 서버(Command and Control, 공격자가 원격에서 정보탈취·악성코드 유포 등 공격을 수행하기 위해 사용하는 서버)로 즉시 전송된다.
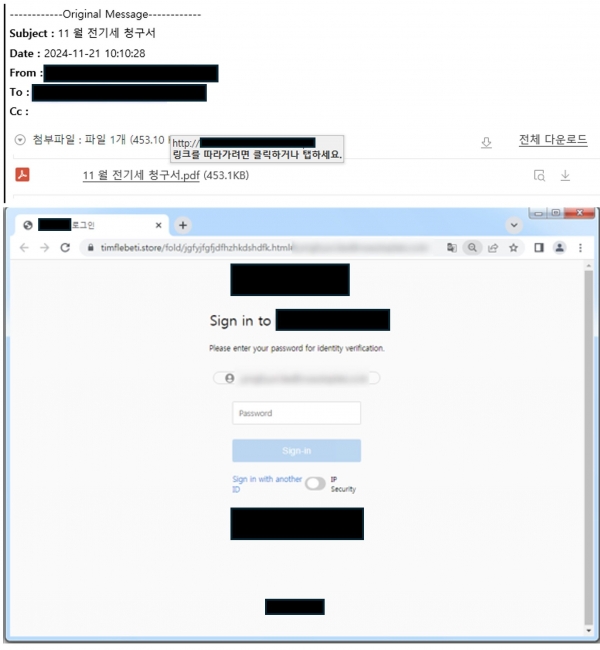
겨울철에 관심이 높아지는 ‘전기세’ 키워드를 사용해 피싱 사이트를 유포하는 사례도 있었다.
해당 메일에는 ‘11월 전기세 청구서’라는 PDF 파일이 첨부된 것으로 보이나, 실제로는 공격자가 악성 URL이 삽입된 텍스트와 PDF 이미지를 조합해 첨부파일인 것처럼 위장한 것이다. 사용자가 전기세 내역 확인을 위해 첨부파일로 위장한 URL을 클릭하면, 사용자의 계정을 입력하도록 만든 피싱 사이트로 연결된다.
건강검진 수요가 집중되는 연말을 노려 국내 대형 병원을 사칭한 메일을 유포하기도 했다. 공격자는 메일 본문에 ‘경제적 어려움을 겪는 사람들에게 선착순으로 의료비를 지원한다’는 내용을 적어 사용자들이 ‘바로 신청하기’ 버튼을 클릭해 피싱사이트로 연결되도록 유도했다.
안랩은 피해 예방을 위해 조직과 개인이 다음과 같은 보안 수칙을 지킬 것을 당부했다.
조직 내 개인은 ▲출처가 불분명한 메일 속 첨부파일 및 URL 실행 금지 ▲URL 접속 시 기업 및 서비스의 공식 사이트 주소와 비교 ▲PC, OS(운영체제), SW, 인터넷 브라우저 등에 대한 최신 보안 패치 적용 ▲백신 실시간 감시 기능 실행 ▲계정 별다른 비밀번호 설정 등을 지키고, 조직 차원에서는 ▲조직 내 PC, OS, SW, 웹사이트 등에 대한 수시 보안 점검 및 패치 적용 ▲보안 솔루션 활용 및 내부 임직원 보안교육 실시 ▲위협 인텔리전스 서비스 활용으로 최신 보안 위협 파악 등 예방 대응책 마련이 필요하다고 말했다.
이번 사례를 분석한 안랩 분석팀 김동현 주임은 “최근 피싱 사이트 공격은 표적으로 삼은 인물과 조직의 계정을 탈취하기 위해 더욱 정교하게 진화하고 있다”며 “하나의 계정이 탈취되면 연관된 다른 계정까지 침해당할 가능성이 커 개인과 조직의 철저한 관리가 필요하다”고 말했다.
한편, 안랩은 이번 사례를 포함해 다양한 피싱 공격에 대한 보안 권고문, 공격 동향, Ioc(침해지표) 등 전문적인 최신 위협 정보를 ‘안랩 TIP’로 제공 중이다. 안랩 V3 제품군과 샌드박스 기반 지능형 위협(APT) 대응 솔루션 ‘안랩 MDS’는 이 같은 피싱 사이트로 연결되는 URL에 대한 탐지 및 실행 차단 기능을 지원한다.
문슬예 기자 lycaon@greened.kr
